Khi xuất hiện thông tin về lỗ hổng Node.js hoặc PHP, doanh nghiệp cần xác định trước hết hệ thống của mình có bị ảnh hưởng hay không và cần xử lý thế nào. Quản lý đồng bộ môi trường thực thi, thư viện phụ thuộc, mã nguồn, cấu hình và việc kiểm tra sau cập nhật giúp hệ thống vận hành an toàn hơn.
Bản phát hành bảo mật Node.js ngày 21/10/2026 công bố các bản cập nhật cho nhánh 26.x, 24.x và 22.x, bao gồm cả bản vá cho những thành phần phụ thuộc được đóng gói cùng Node.js. Bài viết tổng hợp 5 nguyên tắc để đưa những thông tin như vậy vào quy trình vận hành hằng ngày.[1]
1. Theo dõi vòng đời hỗ trợ và tình trạng áp dụng bản vá
Tài liệu chính thức của Node.js khuyến nghị sử dụng các nhánh Active LTS hoặc Maintenance LTS cho ứng dụng chạy thực tế. PHP cũng phân biệt giai đoạn hỗ trợ sửa lỗi thông thường và giai đoạn chỉ còn cung cấp bản vá cho các vấn đề bảo mật nghiêm trọng.[2] [3]
Sau khi chọn nhánh còn được hỗ trợ, cần tiếp tục áp dụng các bản vá được phát hành cho nhánh đó. Ví dụ, theo thông tin chính thức được kiểm tra ngày 23/10/2026, hỗ trợ bảo mật cho PHP 8.2 kết thúc vào ngày 31/12/2026. Những hệ thống đang sử dụng phiên bản này cần sớm đánh giá tính tương thích và lập kế hoạch nâng cấp.[3]
Hãy lập danh sách phiên bản trong môi trường vận hành thực tế, kiểm thử và phát triển, đồng thời xác định người phụ trách cập nhật và ngày rà soát tiếp theo. Nếu Node.js chỉ được dùng để build giao diện, cần phân biệt trường hợp này với việc chạy Node.js trên máy chủ production để xác định đúng phạm vi đánh giá ảnh hưởng.
2. Quản lý cả thư viện phụ thuộc trực tiếp và gián tiếp
Với Node.js, cần kiểm tra các gói npm và cả những gói mà chúng phụ thuộc vào. Quản lý lockfile để có thể rà soát thay đổi của cây phụ thuộc. Với PHP, cũng cần nắm rõ các gói được cài đặt qua Composer.[4] [6]
npm audit và composer audit hỗ trợ kiểm tra các lỗ hổng đã biết trong những gói phụ thuộc. Chạy định kỳ hoặc tích hợp vào CI giúp phát hiện các thành phần cần cập nhật. Ngoài các gói nằm trong phạm vi kiểm tra của công cụ, cần theo dõi riêng thông báo chính thức dành cho môi trường thực thi, hệ điều hành và các thành phần liên quan.[5] [6]
Lưu ý rằng npm audit fix --force có thể dẫn đến thay đổi phiên bản lớn. Cần xem xét nội dung thay đổi, đánh giá tính tương thích và kiểm thử trước khi triển khai lên production.[5]
3. Rà soát mã nguồn và cấu hình production
Với máy chủ HTTP Node.js, hãy kiểm tra thời gian chờ, giới hạn kết nối và việc sử dụng reverse proxy. Đồng thời, tránh để lại cấu hình phát triển trong môi trường thực tế, chẳng hạn chạy Inspector phục vụ gỡ lỗi trên production.[4]
Ở cấp ứng dụng, cần kiểm tra các biện pháp cơ bản sau trong cả mã nguồn và cấu hình.
| Rủi ro cần kiểm tra | Ví dụ về biện pháp xử lý |
|---|---|
| SQL injection | Sử dụng prepared statement và liên kết tham số cho giá trị dữ liệu. Với tên cột hoặc thứ tự sắp xếp được tạo động, chỉ cho phép các giá trị trong danh sách đã định trước.[7] |
| Cross-site scripting (XSS) | Xử lý đầu ra phù hợp với từng ngữ cảnh như HTML, JavaScript hoặc URL. Với chức năng cho phép nhập HTML, cần cân nhắc cơ chế làm sạch nội dung.[8] |
| Rò rỉ hoặc lạm dụng thông tin phiên | Sử dụng HTTPS, thiết lập Secure và HttpOnly; lựa chọn SameSite sau khi kiểm tra các luồng như tích hợp xác thực. Với PHP, kiểm tra cả chế độ strict mode của session.[9] |
| Lộ thông tin qua màn hình lỗi | Trong môi trường PHP production, không hiển thị lỗi chi tiết trên trình duyệt. Ghi thông tin cần thiết cho việc điều tra vào hệ thống log được quản lý phù hợp.[10] |
4. Xác định mức độ ảnh hưởng và thời hạn xử lý lỗ hổng
Để quyết định thứ tự ưu tiên, bài viết đề xuất kết hợp các câu hỏi sau:
- Phiên bản hoặc thành phần bị ảnh hưởng đang có trong môi trường nào?
- Điều kiện để khai thác lỗ hổng là gì, và có đường truy cập từ bên ngoài hay không?
- Nếu bị khai thác, hoạt động kinh doanh và dữ liệu sẽ chịu ảnh hưởng thế nào?
- Đã có bản vá hoặc biện pháp giảm thiểu tạm thời chưa, và cần kiểm thử gì trước khi áp dụng?
Ngay cả khi ứng dụng không gọi trực tiếp một thành phần, vẫn cần mở rộng kiểm tra tới các phụ thuộc gián tiếp và chức năng có trong môi trường thực thi. Bản cập nhật Node.js nêu trên là một ví dụ cho việc phải xem xét cả những thành phần được đóng gói kèm.[1] [4]
Ghi nhận kết quả theo các trạng thái “bị ảnh hưởng”, “không bị ảnh hưởng” hoặc “đang điều tra”, kèm căn cứ, người phụ trách và thời hạn xử lý. Nếu kết luận không bị ảnh hưởng, vẫn cần lưu cấu hình và các điều kiện tại thời điểm kiểm tra, đồng thời đưa vào kế hoạch cập nhật định kỳ. Khi có nguy cơ gây ảnh hưởng nghiêm trọng, ưu tiên triển khai biện pháp tạm thời và bản vá.
5. Đưa kiểm thử và giám sát vào quy trình cập nhật
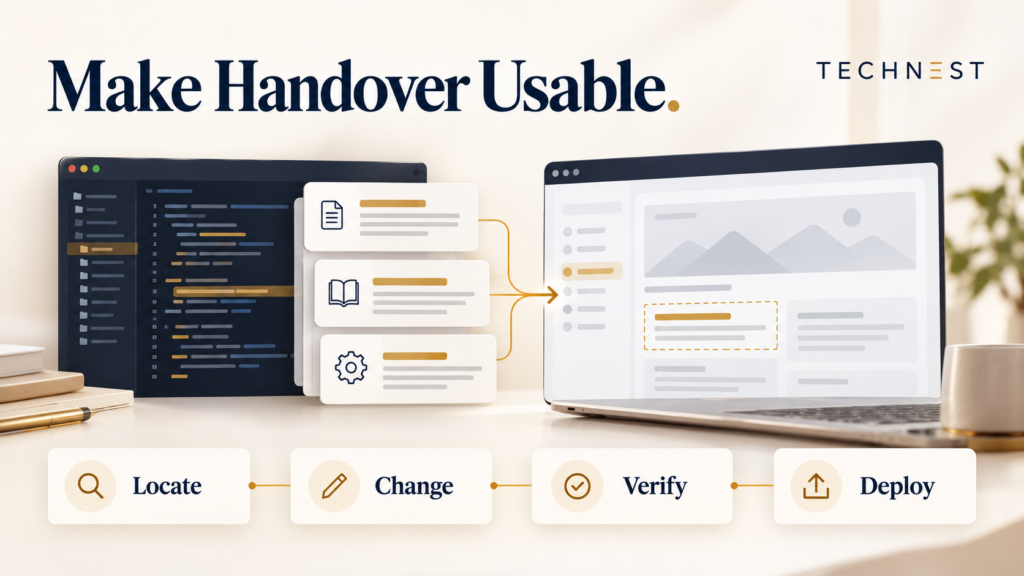
Để triển khai cập nhật an toàn, bài viết đề xuất quy trình sau. Phạm vi kiểm thử và cách thực hiện cần được điều chỉnh theo mức độ khẩn cấp và đặc điểm hệ thống.
- Xác định phạm vi: thống kê phiên bản và phụ thuộc trong môi trường production, kiểm thử và build.
- Lập kế hoạch: làm rõ thành phần cần sửa, người phụ trách, thời hạn và biện pháp tạm thời.
- Kiểm tra trên môi trường thử nghiệm: xác thực, luồng nghiệp vụ chính, kết nối API bên ngoài, tác vụ batch và ảnh hưởng tới hiệu năng.
- Triển khai lên production: chuẩn bị bản sao lưu, phương án quay lui và hướng dẫn thực hiện.
- Kiểm tra sau triển khai: xác nhận phiên bản thực sự đang chạy, lỗi, thời gian phản hồi và tình trạng xử lý nghiệp vụ; lưu lại kết quả.
Duy trì việc thống kê phiên bản, theo dõi thông tin lỗ hổng, cập nhật và giám sát sau triển khai giúp đội ngũ có cơ sở rõ ràng để ra quyết định khi phát hiện vấn đề.
Cùng TECHNEST xây dựng hệ thống có thể cải tiến liên tục
Để duy trì bảo mật cho hệ thống doanh nghiệp, cần quản lý cấu hình đủ rõ để hiểu hiện trạng và có quy trình phát triển, vận hành cho phép kiểm chứng các bản cập nhật.
Nếu doanh nghiệp đang cân nhắc rà soát hệ thống web hiện có hoặc lên kế hoạch cập nhật Node.js và PHP, hãy trao đổi với TECHNEST. Chúng tôi sẽ cùng doanh nghiệp xem xét cách cải tiến phù hợp với tác động tới hoạt động kinh doanh.
Tài liệu tham khảo
- Node.js — October 21, 2026 Security Releases
- Node.js — Node.js Releases
- PHP — Supported Versions
- Node.js — Security Best Practices
- npm — npm audit
- Composer — Command-line interface: audit
- PHP Manual — SQL Injection
- OWASP — Cross Site Scripting Prevention Cheat Sheet
- PHP Manual — Securing Session INI Settings
- PHP Manual — Error Reporting
Ngày tham khảo: 23/10/2026. Vui lòng kiểm tra các trang chính thức để biết thông tin mới nhất về phiên bản bị ảnh hưởng và nội dung bản vá.